架构

OpenVLAN 的工作原理

一层负责身份与密钥的协调层,一张承载流量的 AmneziaWG 网状网络。全部奥秘尽在于此。

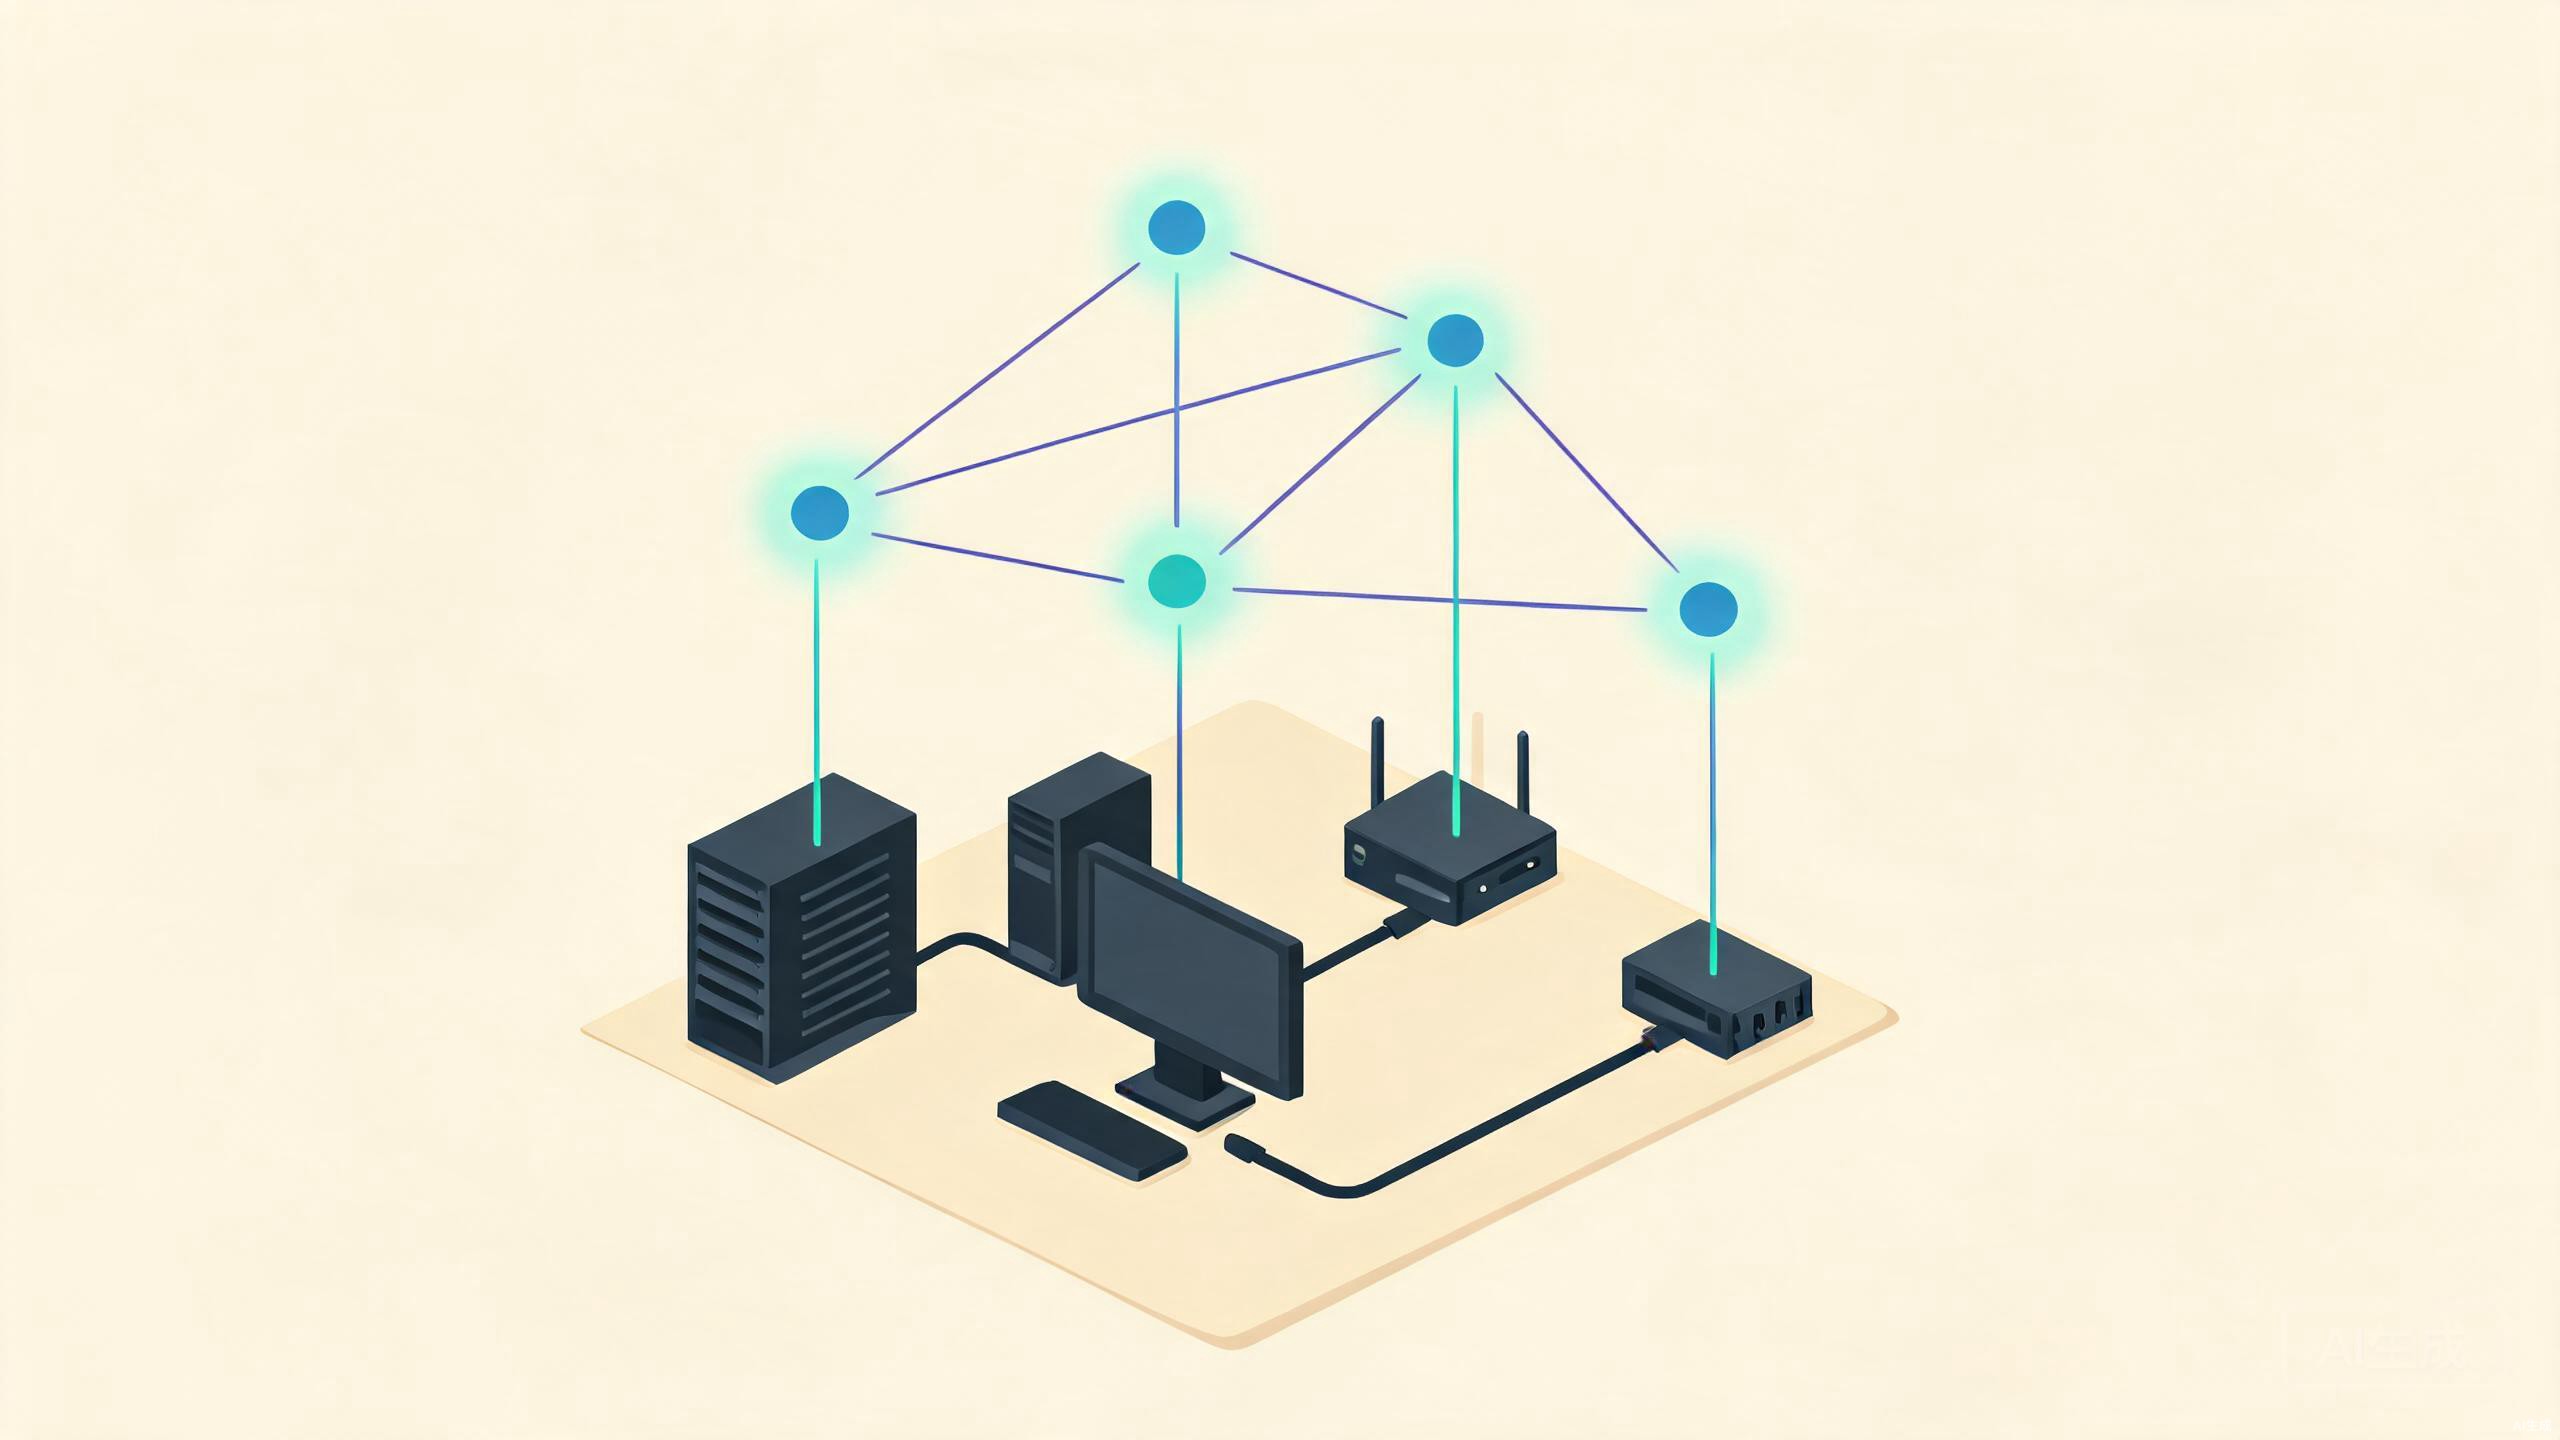
下方为物理设备层,上方为明亮的 mesh 覆盖层,中间以点线相连

三大核心组件

无需上架任何硬件,也无需为本地设备打补丁。

客户端注册接入

每台设备运行 OpenVLAN 客户端,在本地自行生成密钥对,并向您的身份提供商完成身份验证。私钥永不离开设备。

协调器负责分发

协调服务器获取公钥、设备元数据及您的 ACL,随后告知每个节点可访问哪些对端。它永远不会接触有效载荷流量。

网状网络直接连通

节点间协商建立 AmneziaWG 隧道,尽可能穿透 NAT,直连失败时回退到加密中继。数据在设备之间直接流转。

协调平面与数据平面

正是这种分离,让速度与隐私兼得。

协调平面

  • ✓身份、组与设备注册表
  • ✓公钥分发
  • ✓ACL 评估与分发
  • ✓MagicDNS 的 DNS 记录
  • ✓每节点仅数百字节 — 不含您的流量

数据平面

  • ✓点对点直连的 AmneziaWG 隧道
  • ✓设备间端到端加密
  • ✓仅当 NAT 阻断直连路径时才回退中继
  • ✓有效载荷永不经过协调器
  • ✓线速传输,仅受您自身链路限制

流量究竟是什么样子

# laptop → db-prod,经由 tailnet
$ openvlan status
100.64.0.1 laptop direct macOS
100.64.0.4 db-prod direct linux
 
$ ping db-prod
64 bytes from db-prod.tailnet.com (100.64.0.4): time=1.8 ms
 
# 流量经 AmneziaWG 加密,点对点传输
$ ssh db-prod # 经 OpenVLAN SSH 由您的 IdP 完成身份验证

常见问题

OpenVLAN 能看到我的流量吗?

不能。有效载荷通过 AmneziaWG 在端点之间加密。协调器只分发密钥与策略。

无法建立直连时怎么办?

流量会回退到加密的 DERP 式中继。连接不会中断,只是延迟略有增加。

策略可以部署在云端之外吗?

企业版协议支持将协调层托管在您自己的环境中,满足数据驻留需求。

这与中心辐射型 VPN 有何不同?

数据路径中不存在中心节点。延迟更低,故障模式更少,且访问规则基于身份而非网络位置。

底层原理

四个理念承担了全部工作。本站其余内容皆由此衍生。

身份即地址

节点的标识取决于其归属者,而非所处位置。地址随用户在不同网络与设备间保持一致。

密钥持续轮换

每个节点都持有全新密钥对,并按短周期重新认证。被窃取的凭据几分钟内即告失效。

默认穿透 NAT

点对点直连路径几乎可穿透任何 NAT;中继只是罕见的兜底方案,而非常规路径。

以名称取代数字

每个资源都在同一域名下拥有稳定名称。人们从此不必再维护 hosts 文件。

几分钟内见证效果

在两台设备上安装,趁咖啡还没凉,就能跨 mesh 完成一次 ping。